-

ポケットチェンジの不正アクセスで利用者情報が漏えい|PocketChangeは最大31,462件でパスポート番号も、Pokepayは最大116,361件
ポケットチェンジへの不正アクセスで、PocketChangeの利用者情報は最大31,462件(パスポート番号は最大24,086件)、Pokepay(Enterprise)は最大116,361件が漏えいしました。ギフト券のコード・PINの一部も対象。PocketChangeは全面停止。対象者への案内は順次。 -
Gemini 4 Neonとは?料金は入力3ドル・出力15ドル、Geminiアプリで選べるのはProとUltra
Gemini 4 Neonは無料では使えません。GeminiアプリではGoogle AI ProまたはUltraの契約者が、モデルの一覧から選べます。APIの料金は100万トークンあたり入力3ドル、出力15ドル。コンテキストは100万トークンです。 -
認証を設定していないNode-REDの確かめ方|adminAuthがないと不正なフローを登録される、JPCERT/CCが国内の被害を公表
Node-REDのエディターと管理APIにadminAuthが設定されておらず、外から届くなら、不正なフローを登録されるおそれがあります。JPCERT/CCが国内の被害の報告を公表しています。CVE-2026-58115の番号はSiemensの機器向けです。確かめ方と公式の設定方法。 -
WordPress 7.1.5へすぐ更新を|認証なしで権限昇格からコード実行のおそれなど20件を修正、自動更新されたかの確かめ方
WordPress 7.1.5は2026年11月18日公開のセキュリティ更新で、認証していない相手でも権限の昇格からコード実行のおそれがある問題など20件を直します。管理画面の「更新」で番号を確かめ、7.1.5(または同じ日に出た、使っている系列の番号)へ上げてください。 -
仙台市メール配信サービスで個人情報が漏えい|パスワードの使い回しを変え、停止中の変更・退会はメールで
仙台市メール配信サービスに登録している人は、このサービスと同じパスワードを他のサービスでも使っている場合、そのパスワードを速やかに変えてください。市や関係機関を装った不審なメールには応じないでください。サービス停止中に登録情報の変更や退会をしたい場合は、公式が案内しているメールアドレスへ、登録しているアドレスから送ってください。 -
GPT-6.2 AstraとSol|ChatGPTのWorkで使う条件と、APIのモデル名
GPT-6.2 AstraまたはSolをChatGPTで使いたい人は、Workを開いてください。使えるプランはPlus、Pro、Business、Enterprise、Eduです。EnterpriseとEduでは、管理者がワークスペースの設定でモデルを有効にする必要があります。APIでは、モデル名gpt-6.2-astraまたはgpt-6.2-solを使います。 -
Java4Shell(CVE-2026-114938)|直ったバージョン(17.0.21.1・21.0.13.1・25.0.5.1・27.0.1.1)とAVX-512 VBMIのx86-64など対象の条件
x86-64のプロセッサでAVX-512 VBMI命令が使え、OpenJDK 17.0.6以降の脆弱なバージョンなど、条件に当てはまるJava実行環境を使っている人は、直ったバージョンへ速やかに上げてください。OpenJDKが挙げた上げ先は17.0.21.1、21.0.13.1、25.0.5.1、27.0.1.1です。すぐ上げられないときは、JVMの起動オプションで、脆弱な高速化処理を使わない設定にできます。JPCERT/CCは2026年11月18日時点で、実際の攻撃への悪用は確認していない、としています。 -
Geminiのタスクが日本でも無料で使える|18歳以上の個人アカウントが条件、一部機能は米国先行
日本でGeminiのタスクを無料で使いたい人は、まず次を確かめてください。18歳以上で、Geminiモバイルアプリに個人のGoogleアカウントでログインし、履歴がオンであること。仕事用または学校用のアカウントでは、現時点では使えません。条件を満たせば、Google AIのサブスクリプションなしで使えます。Google Payでの購入、メールの転送、ショートメッセージでの依頼、電話代行は、公式の案内では米国向けに先行しています。 -
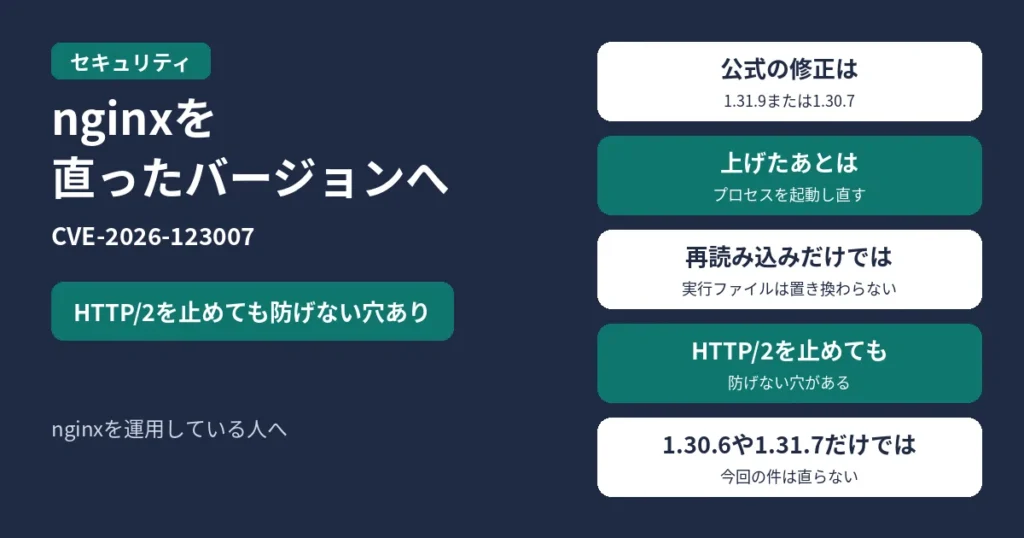
nginx2root(CVE-2026-123007など)|1.31.9か1.30.7へ上げ、プロセスを起動し直す。HTTP/2を止めても防げない穴あり
nginxを運用している人は、まず使っているバージョンを確かめ、公式がこの件を直したとしている1.31.9(mainline)または1.30.7(stable)へ上げ、そのバイナリが動くようプロセスを起動し直してください。中心のCVE-2026-123007は、HTTP/2がオンのときに対象です。HTTP/2を止めても防げない穴もあります。 -
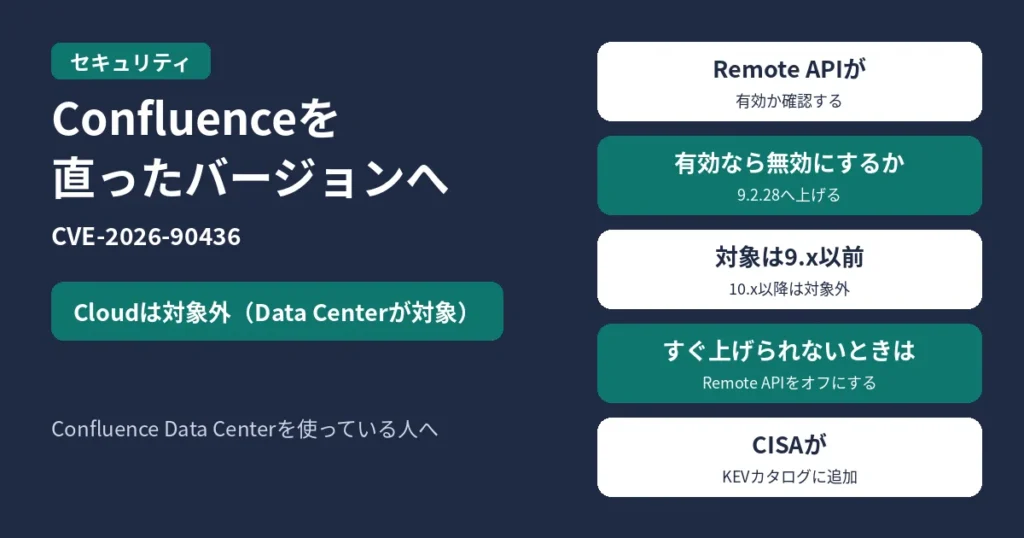
Confluence Data CenterのCVE-2026-90436|Cloudは対象外、Remote APIを確認し9.2.28へ
Atlassian CloudのConfluence(atlassian.netまたはjira.comのドメインで使うサイト)は、この件の対象外です。追加の作業は不要です。Confluence Data Centerの9.x以前を使っている人は、まず「Remote API(XML-RPC & SOAP)」が有効かどうかを確認し、有効なら無効にするか、公式が直ったとしている9.2.28へ上げてください。10.x以降は対象外です。
-
OSI参照モデルの第1層(物理層)とは?役割と身近な例
-
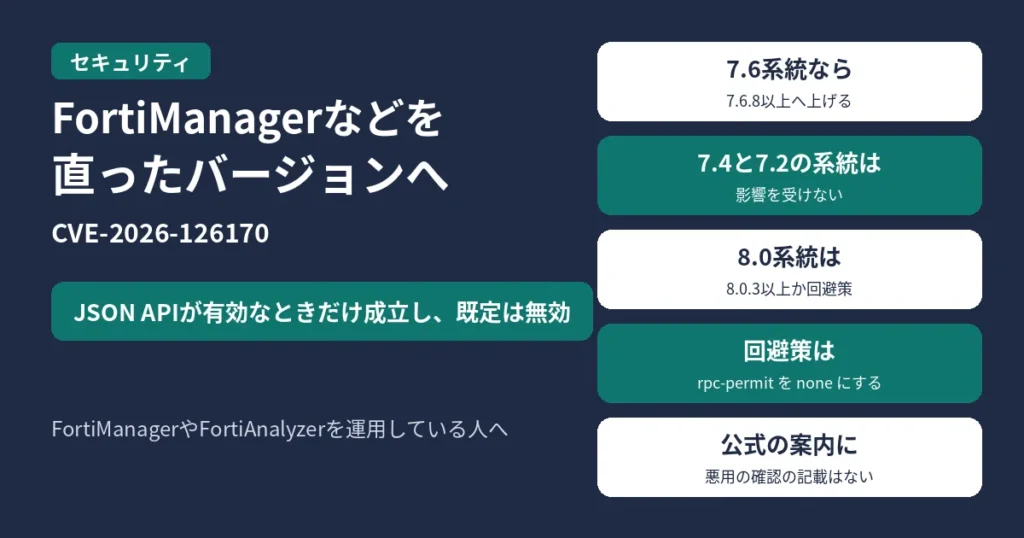
FortiManager・FortiAnalyzerの脆弱性CVE-2026-126170(CVSS 9.8)。7.6は7.6.8へ
-
生成AIの概要とエンジニアにとっての重要性
-
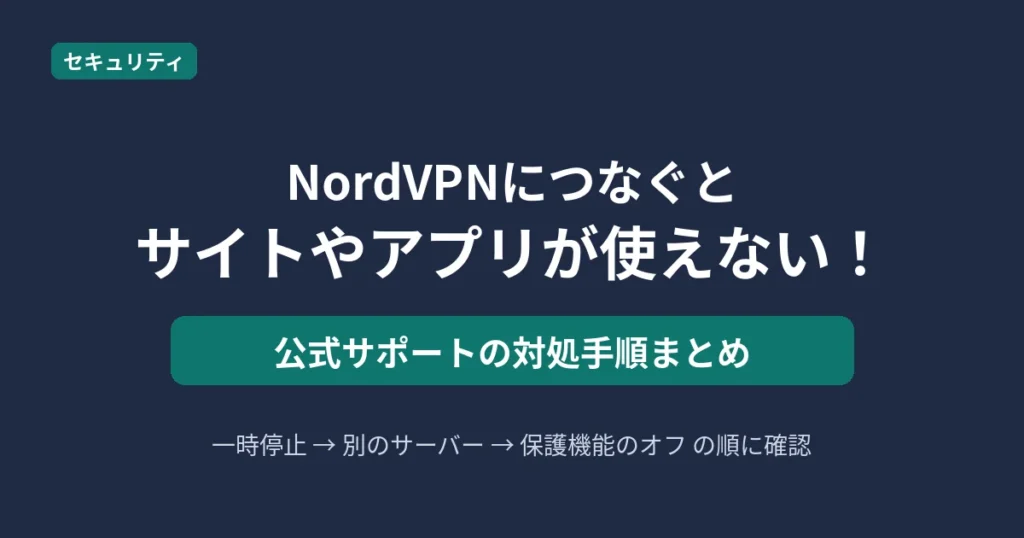
NordVPNにつなぐとサイトやアプリが開かない・403エラーが出るときの対処|公式の手順
-
ブラックホールルーティングとは?――DDoS対策からトラフィックエンジニアリングまで網羅解説
-
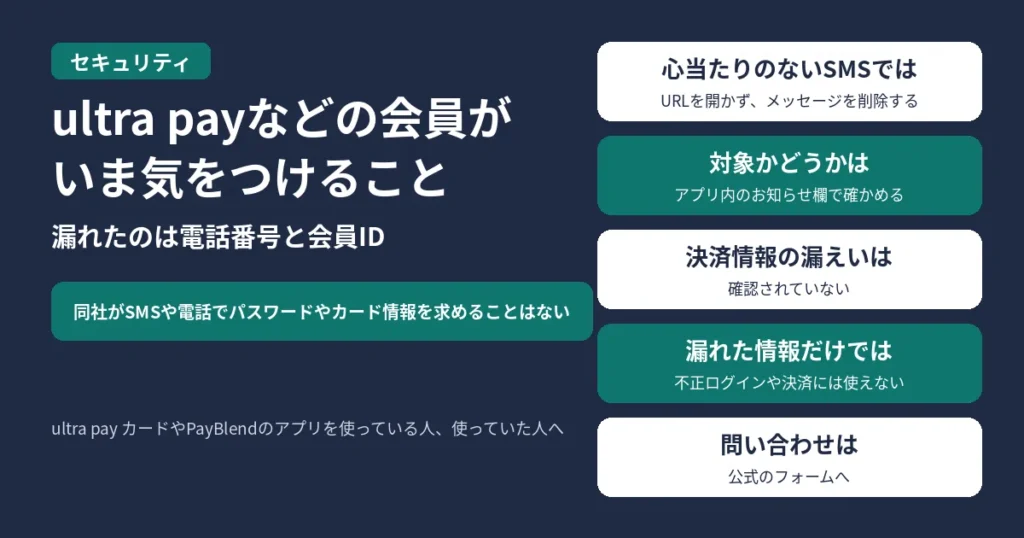
ultra pay カードなどの会員の電話番号133万件超が漏えい(Yeny)|漏れたのは電話番号と会員ID、不審なSMSへの注意
-
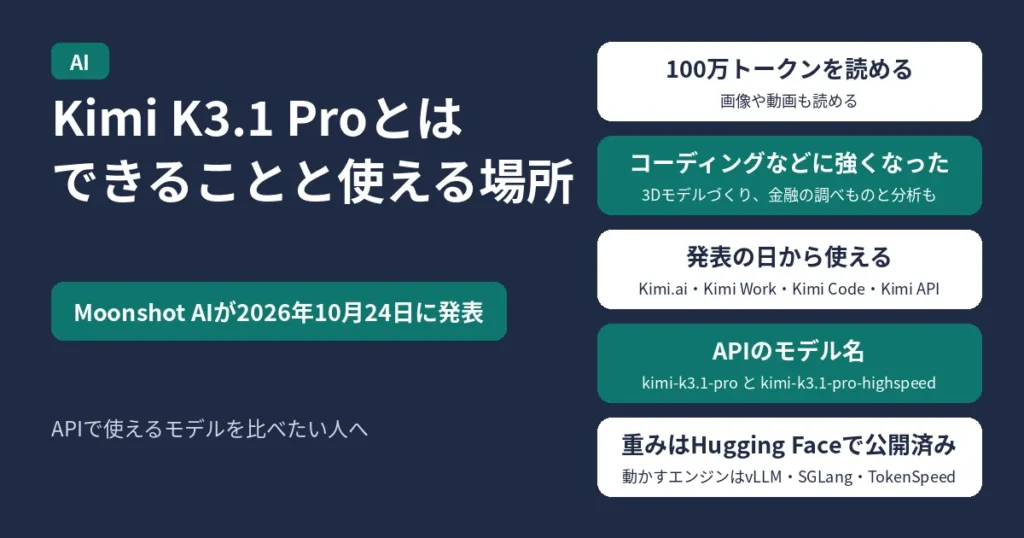
Kimi K3.1 Proとは?できること・APIの使い方と、公開された重み(約1.56TB)・ライセンスの条件
-
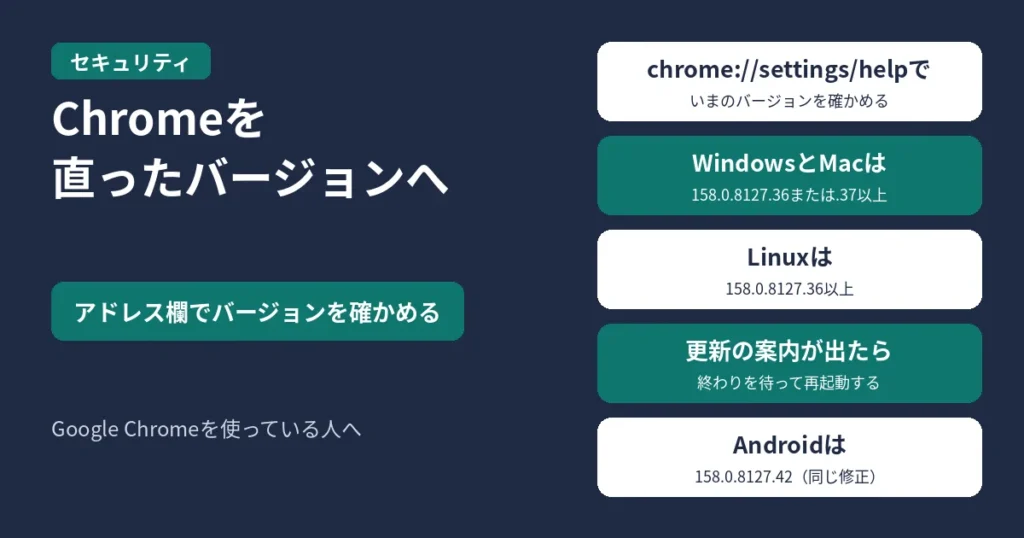
Chrome 158.0.8127.36/.37へ更新を|204件の脆弱性を修正(Critical 6件)、バージョンの確かめ方